


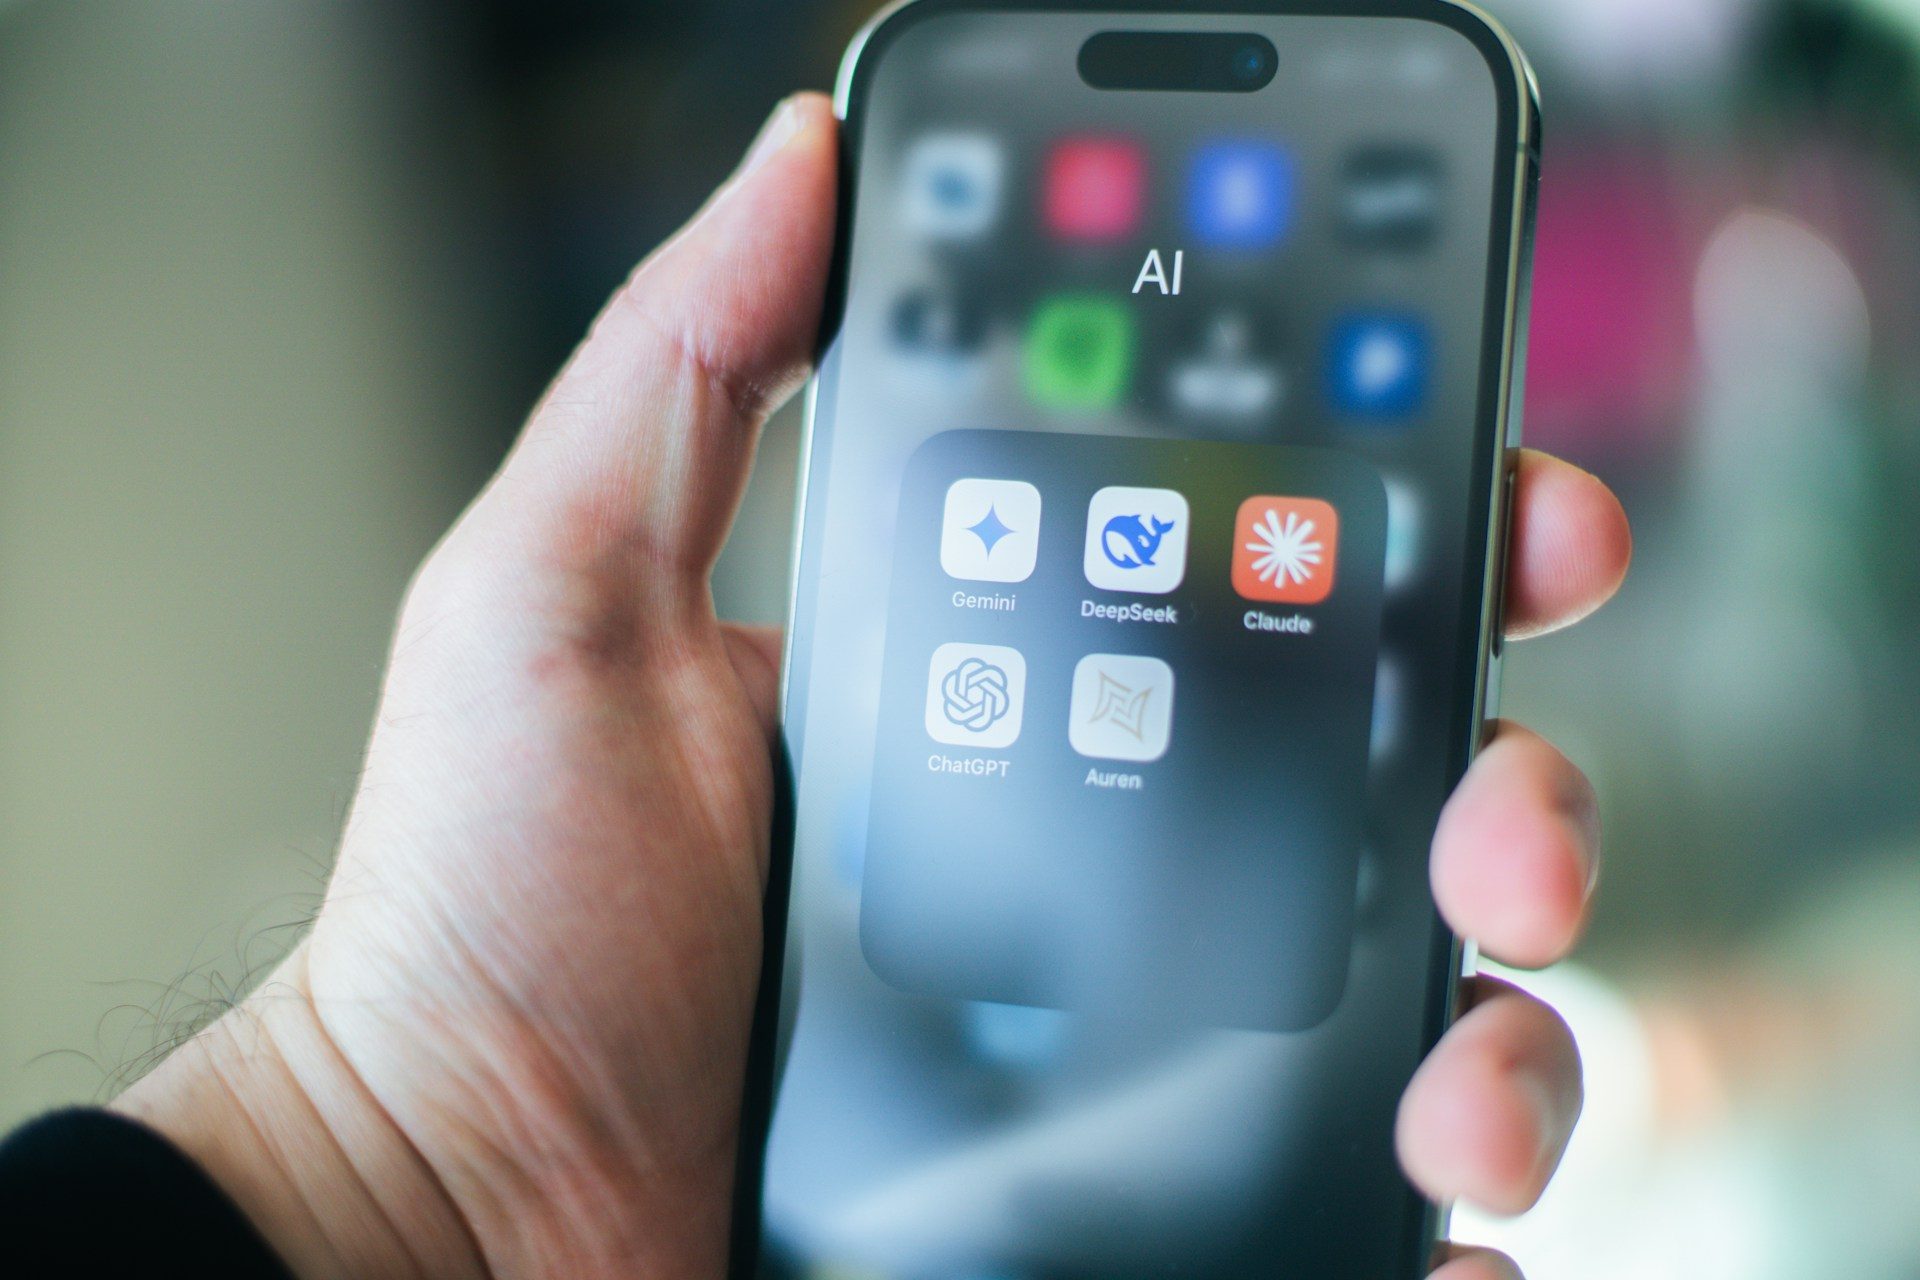
OpenAI, Anthropic, Google, Microsoft и более 100 других компаний и организаций предупреждают, что AI-powered cyberattacks уже в ближайшие месяцы могут стать заметно более массовыми и технически изощренными.
По мнению коалиции, миру нужен срочный глобальный рывок в киберзащите: по мере того как более мощные ИИ-модели make attacks easier to automate и усложняют сдерживание злоумышленников. В зоне повышенного риска, как отмечается, могут оказаться больницы, водоочистные сооружения и ключевая интернет-инфраструктура, если укрепление защиты не ускорится.
Этот сигнал звучит убедительнее обычного, потому что исходит не от одной группы в отрасли. Разработчики ИИ, компании по кибербезопасности и провайдеры инфраструктуры поддерживают общий вывод: действовать защитникам нужно уже сейчас.
Почему это заявление выделяется масштабом участников
Участники инициативы находятся по разные стороны киберпротивостояния: одни создают все более производительные ИИ-системы, другие ежедневно защищают сети и сервисы от атак.
Из-за этого предупреждение сложнее списать на попытку продвинуть чью-то «удобную» политику. В коалиции собрались организации с разными бизнес-интересами, но они сходятся в одном: базовую защиту нужно усилить прежде, чем ИИ даст атакующим дополнительный перевес.
Среди предложений — более строгие минимальные стандарты безопасности и расширение доступа к defensive AI, особенно для тех, у кого нет крупных бюджетов на ИБ. Отдельный акцент делается на критической инфраструктуре, потому что сбои там могут быстро выйти за пределы одной организации.
Какие шаги по киберзащите предлагают внедрять
Коалиция призывает государства и организации расширять доступ к ИИ-инструментам, которые помогают find vulnerabilities and speed up patching. Особую тревогу вызывают небольшие учреждения: у них часто не хватает специалистов и средств, чтобы быстро реагировать, когда атаки становятся более автоматизированными.
Еще одна уязвимая область — разработка ПО. Участники коалиции выступают за более жесткие стандарты безопасности для AI-generated code, поскольку ИИ упрощает злоумышленникам поиск слабых мест и тестирование систем на прочность.
Ключевая идея — усилить инструменты защитников заранее, пока наступательные сценарии с ИИ не стали настолько распространенными, чтобы еще сильнее перегрузить и без того напряженные команды безопасности.
Почему времени на подготовку может быть мало
Чтобы ухудшить ситуацию, ИИ не обязан придумывать принципиально новые методы взлома. Достаточно того, что он позволит атакующим быстрее находить уже известные уязвимости и оперативнее их эксплуатировать.
При этом не каждое вторжение превращается в «супероружие» на базе ИИ. Проблемы вроде непоставленных обновлений и нехватки сотрудников ИБ остаются типичными, но автоматизация делает их эксплуатацию быстрее и проще в повторении.
Поэтому коалиция настаивает: укреплять защиту нужно сейчас, до того как ИИ-атаки станут привычной практикой. Для тех, кто уже с трудом успевает патчить и защищать системы, ожидание лишь оставит меньше пространства для догоняющих мер, когда у злоумышленников появится более эффективная автоматизация.


